O Banco Central define os requisitos mínimos de identificação de clientes em contas digitais — o fluxo de verificação de CPF deve estar alinhado com essas normas.
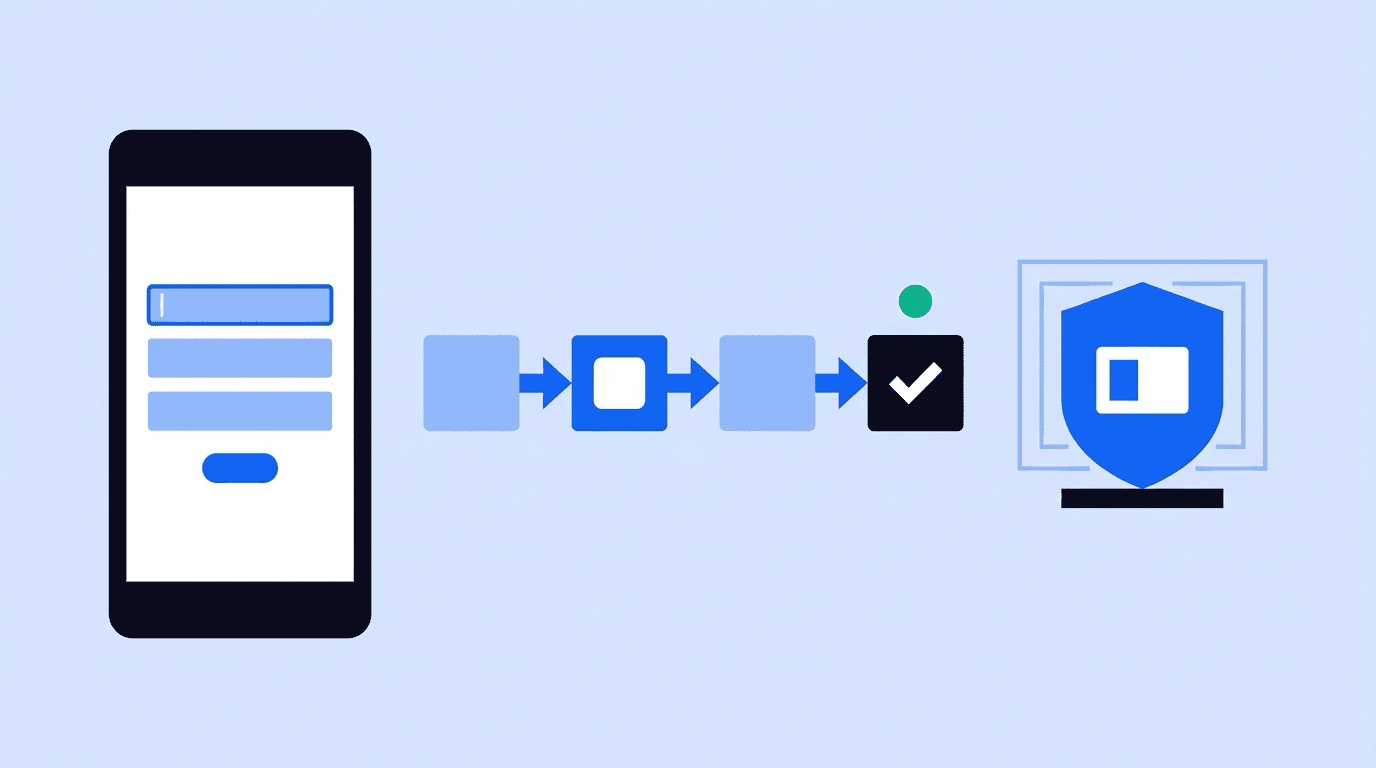
O fluxo ideal de verificação de CPF em apps de banco digital começa com a coleta do CPF na segunda tela do onboarding, valida os dígitos localmente e consulta a API em seguida — tudo antes de solicitar qualquer outro dado ao usuário. Esse modelo reduz o drop-off, evita cadastros inválidos e permite pré-preencher automaticamente nome, data de nascimento e gênero com os dados retornados. Quando bem executado, a etapa de CPF deve ter abandono inferior a 5% e ser concluída em menos de 30 segundos.
Requisitos regulatórios
Circular BCB 3.978/2020
O Banco Central exige que instituições financeiras implementem políticas de KYC (Know Your Customer) que incluem a identificação e verificação da identidade do cliente. O CPF é o documento base para essa verificação.
Resolução CVM 50/2021
Para fintechs que operam com investimentos, a CVM exige verificação de identidade antes de qualquer transação, reforçando a necessidade de validação de CPF no onboarding.
Implicações para o design
O fluxo deve ser obrigatório -- não há como "pular" a etapa de CPF em um banco digital. O desafio de UX é tornar essa etapa obrigatória o mais suave possível.
Visão geral do fluxo de onboarding
Etapas recomendadas
1. Tela de boas-vindas
2. Input de CPF (verificação inicial)
3. Dados pessoais (nome, data de nascimento)
4. Endereço
5. Selfie e documento (KYC avançado)
6. Revisão e confirmação
7. Conta criada
A verificação de CPF acontece logo na etapa 2, antes mesmo de solicitar outros dados. Isso permite:
- Identificar CPFs inválidos imediatamente.
- Pré-preencher campos com dados retornados pela API.
- Bloquear CPFs já cadastrados ou irregulares antes de investir tempo nas etapas seguintes.
Etapa 2 -- Tela de input de CPF
Design da tela
A tela deve ser minimalista, com foco total no campo de CPF. Elementos recomendados:
- Título claro: "Informe seu CPF".
- Campo de input grande com máscara (000.000.000-00).
- Botão "Continuar" visível e acessível.
- Texto de contexto: "Precisamos do seu CPF para abrir sua conta conforme exigências do Banco Central."
- Link para política de privacidade.
Implementação da validação
const API_URL = 'https://api.cpfhub.io/cpf/';
const API_KEY = process.env.CPFHUB_API_KEY;

async function verificarCPFOnboarding(cpf) {
    const cleanCPF = cpf.replace(/\D/g, '');

    // Etapa 1: Validação local dos dígitos
    if (!validarDigitosCPF(cleanCPF)) {
    return { status: 'invalid', message: 'CPF inválido. Verifique os números.' };
    }

    // Etapa 2: Consulta à API
    const controller = new AbortController();
    const timeoutId = setTimeout(() => controller.abort(), 10000);

    try {
    const res = await fetch(`${API_URL}${cleanCPF}`, {
    headers: {
    'x-api-key': API_KEY,
    'Accept': 'application/json'
    },
    signal: controller.signal
    });

    clearTimeout(timeoutId);
    const data = await res.json();

    if (data.success) {
    return {
    status: 'valid',
    name: data.data.name,
    birthDate: data.data.birthDate,
    gender: data.data.gender
    };
    } else {
    return { status: 'not_found', message: 'CPF não encontrado na base.' };
    }
    } catch (error) {
    clearTimeout(timeoutId);
    return { status: 'error', message: 'Erro na verificação. Tente novamente.' };
    }
}

function validarDigitosCPF(cpf) {
    if (cpf.length !== 11 || /^(\d)\1{10}$/.test(cpf)) return false;

    let soma = 0;
    for (let i = 0; i < 9; i++) soma += parseInt(cpf[i]) * (10 - i);
    let resto = (soma * 10) % 11;
    if (resto === 10) resto = 0;
    if (resto !== parseInt(cpf[9])) return false;

    soma = 0;
    for (let i = 0; i < 10; i++) soma += parseInt(cpf[i]) * (11 - i);
    resto = (soma * 10) % 11;
    if (resto === 10) resto = 0;
    return resto === parseInt(cpf[10]);
}
Etapa 3 -- Pré-preenchimento inteligente
O valor do auto-complete
Quando a API retorna os dados do CPF (nome, data de nascimento, gênero), use-os para pré-preencher os campos da próxima etapa. Isso traz dois benefícios:
- Redução de fricção -- o usuário não precisa digitar informações que o sistema já conhece.
- Validação cruzada -- se o usuário alterar o nome pré-preenchido, pode ser um indicativo de inconsistência.
Fluxo de pré-preenchimento
async function avancarParaDadosPessoais(cpf) {
    const resultado = await verificarCPFOnboarding(cpf);

    if (resultado.status === 'valid') {
    // Preenche campos automaticamente
    document.getElementById('nome').value = resultado.name;
    document.getElementById('nascimento').value = resultado.birthDate;
    document.getElementById('genero').value = resultado.gender;

    // Marca campos como pré-preenchidos (para auditoria)
    document.getElementById('nome').dataset.prefilled = 'true';

    // Navega para a próxima tela
    navegarPara('dados-pessoais');
    } else if (resultado.status === 'not_found') {
    exibirAlerta('CPF não localizado. Preencha seus dados manualmente.');
    navegarPara('dados-pessoais');
    } else {
    exibirErro(resultado.message);
    }
}
Tratamento de cenários especiais
CPF de menor de idade
Se a data de nascimento retornada pela API indica que o titular é menor de 18 anos, o fluxo deve redirecionar para o processo de conta de menor, que exige consentimento do responsável legal.
function verificarIdade(birthDate) {
    const [dia, mes, ano] = birthDate.split('/').map(Number);
    const nascimento = new Date(ano, mes - 1, dia);
    const hoje = new Date();
    const idade = Math.floor((hoje - nascimento) / (365.25 * 24 * 60 * 60 * 1000));

    if (idade < 18) {
    return 'menor';
    } else if (idade < 16) {
    return 'bloqueado'; // Não pode abrir conta
    }
    return 'adulto';
}
CPF já cadastrado
Consulte sua base interna antes de prosseguir. Se o CPF já tem conta ativa, ofereça a opção de login em vez de novo cadastro.
CPF com situação irregular
Caso o CPF apresente inconsistências, direcione para um fluxo de atendimento humano em vez de simplesmente bloquear o usuário.
Segurança no fluxo
Rate limiting no client-side
Para evitar abusos (bots testando CPFs em massa), implemente rate limiting no frontend:
const tentativas = new Map();

function verificarRateLimit(cpf) {
    const agora = Date.now();
    const ultimaTentativa = tentativas.get(cpf);

    if (ultimaTentativa && agora - ultimaTentativa < 5000) {
    return false; // Aguardar 5 segundos entre tentativas
    }

    tentativas.set(cpf, agora);
    return true;
}
Criptografia em trânsito
Todas as chamadas à API do CPFHub.io são feitas via HTTPS. No app mobile, implemente certificate pinning para prevenir ataques man-in-the-middle.
Teste via cURL
Para validar a integração durante o desenvolvimento do app:
curl --max-time 10 -X GET "https://api.cpfhub.io/cpf/12345678901" \
    -H "x-api-key: SUA_API_KEY_AQUI" \
    -H "Accept: application/json"
Resposta esperada:
{
    "success": true,
    "data": {
    "cpf": "12345678901",
    "name": "João da Silva",
    "nameUpper": "JOAO DA SILVA",
    "gender": "M",
    "birthDate": "01/01/1990",
    "day": "01",
    "month": "01",
    "year": "1990"
    }
}
Métricas do fluxo
KPIs a acompanhar
- Taxa de conversão do onboarding -- percentual de usuários que completam todas as etapas.
- Drop-off na etapa de CPF -- quantos abandonam especificamente nessa tela.
- Tempo médio na etapa de CPF -- ideal: menos de 30 segundos.
- Taxa de CPFs inválidos -- indica qualidade do tráfego de aquisição.
- Taxa de pré-preenchimento bem-sucedido -- mede a eficácia da API.
Benchmarks do setor
Bancos digitais brasileiros de referência reportam taxas de conversão de onboarding entre 40-65%. A etapa de CPF, quando bem projetada, deve ter drop-off inferior a 5%.
Perguntas frequentes
O que é necessário para implementar validação de CPF no onboarding de um banco digital?
A validação exige uma chamada à API com o número do CPF e a chave de autenticação. A CPFHub.io retorna o status do documento, nome do titular e data de nascimento — tempo suficiente para exibir um feedback visual enquanto o usuário avança para a próxima tela.
A API CPFHub.io funciona para todos os volumes de consulta?
O plano gratuito oferece 50 créditos por mês sem cartão de crédito, ideal para testes e projetos em fase inicial. Para volumes maiores, consulte as faixas dos planos pagos na página de preços. O volume acompanha o plano: quando os créditos do Grátis terminam, a API pausa e responde HTTP 403 ("Limite de créditos excedido"). Planos pagos podem seguir com excedente na fatura seguinte, no valor da página de preços. Separado disso, o limite por minuto devolve HTTP 429 com Retry-After.
Como garantir conformidade com a LGPD ao usar uma API de CPF no app?
Use o CPF apenas para a finalidade declarada ao titular, armazene somente o necessário (prefira tokens internos ao CPF bruto após a verificação), implemente controle de acesso aos logs de consulta e documente a base legal para o tratamento. A ANPD orienta que dados de identificação devem ser tratados com o princípio da necessidade.
Como lidar com falhas de API sem travar o onboarding?
Configure um timeout de 10 segundos na chamada e implemente um fallback gracioso: se a API não responder, permita que o usuário preencha os dados manualmente e marque o cadastro para validação assíncrona posterior. Isso preserva a conversão sem abrir mão da verificação.
Conclusão
O fluxo de verificação de CPF em apps de banco digital é a porta de entrada para a relação entre a instituição e o cliente. Quando bem projetado, ele transmite segurança, competência e respeito pelo tempo do usuário. A combinação de validação local, consulta à API do CPFHub.io e pré-preenchimento inteligente entrega uma experiência que converte sem comprometer a conformidade regulatória.
A API é desenhada para que a etapa de CPF não se torne um gargalo no onboarding, mesmo em períodos de alta demanda.
Cadastre-se em cpfhub.io
CPFHub.io
Pronto para integrar a API?
50 créditos gratuitos para testar agora. Sem cartão de crédito. Acesso imediato à documentação.